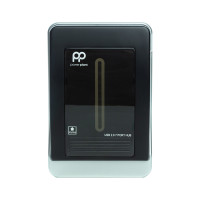
Аппаратный ключ безопасности ІІТ Устройство КЗИ Алмаз-1К (Алмаз-1К)
Средство выполняет следующие функции:
- аутентификацию оператора ЭВМ при доступе к ключу;
- генерацию личных и открытых ключей для алгоритма ЭЦП;
- генерацию личных и открытых ключей для протокола распределения ключей;
- генерацию ключей для алгоритма шифрования и генерацию случайных последовательностей на основе аппаратного генератора;
- хранение личных ключей во внутренней памяти и защиту их от НСД;
- формирование и проверку ЭЦП;
- вычисление хэш-функции;
- распределение ключевых данных на основе асимметричного протокола распределения;
- хранение произвольных данных во внутренней памяти и защита их от НСД;
- контроль целостности и работоспособности встроенного программного обеспечения и др.
Конструкция и технические характеристики средства
Электронный ключ выполнен в виде малогабаритного съемного USB-устройства, имеющего программный CCID-интерфейс.
Конструктивно электронный ключ выполнен на двухслойной печатной плате, залитой компаундом, формирующим защитный слой, и установленной в пластмассовый или металлический корпус, формирующий внешний вид средства. На печатной плате устанавливаются электронные компоненты и USB-соединитель типа А-plug (вилка).
Защита от несанкционированного доступа к внутренним узлам изделия осуществляется за счет неразборной компаундной заливки. Маркировка ЭК состоит из изображения логотипа и условного обозначения производителя и заводского номера из шести цифр.
Электронный ключ реализует следующие криптографические алгоритмы и протоколы:
- шифрование по ДСТУ ГОСТ 28147:2009 (режим простой замены и режим выработки имитации);
- ЭЦП по ДСТУ 4145-2002 (все длины ключей предусмотрены стандартом);
- хеширование по ГОСТ 34.311-95;
- протокол распределения ключевых данных Диффи-Хельмана в группе точек эллиптической кривой (длина ключа до 571 бита).
Скорость формированияЭЦП по ДСТУ 4145-2002, поле 257 - 100 мс. Скорость формирования общего секрета Диффи-Хельмана в гр.т. эллиптической кривой, поле 431 - 1200 мс.
Аппаратная реализацияобеспечивает защищенность процесса выполнения криптографических преобразований и делает невозможным доступ к личным ключам со стороны аппаратно-программной среды.
Личные ключи генерируются, хранятся и используются только внутри электронного ключа и никоим образом не попадают за его пределы. Хранение личных ключей и других ключевых данных осуществляется во внутреннем постоянном запоминающем устройстве электронного ключа.
Программное обеспечениеЭК функционирует в ОС Microsoft Windows 2000/XP/2003 Server/Vista/ 2008 Server/7/8/2012 Server/10/ 2016 Server/ 2019 Server/11 и выше (32- и 64-битных) и ОС Linux Ubuntu/ Debian/CentOS/RHEL (32- и 64-разрядных). PKCS#11-библиотеки ЭК также входят в состав программного обеспечения устройства.
There are no reviews for this product.
There are no reviews for this product, be the first to leave your review.
No questions about this product, be the first and ask your question.